【タイ】運輸省はタイ国際航空(THAI)の予約情報流出問題を受け、個人情報を扱う航空関連機関や事業者に対し、サイバーセキュリティ対策の強化を指示した。アクセス権限の管理強化や定期的なパスワード変更、推測されやすいパスワードの使用禁止などを求める。
タイ国際航空は11月9日、旅客サービスシステムを提供するアマデウスのシステムを通じ、6万529件分の予約記録に第三者が不正アクセスした可能性があると発表した。自社システムや運航への影響はなく、クレジットカード情報や金融情報も含まれていなかった。
シリポン・アンカサクンキアット副運輸相は、「不正アクセスは民間企業のシステムに対するものだったが、保存されている個人情報の保護強化を全関係機関に指示した」と説明。不正行為の検知技術導入や認証情報の管理強化も求めた。
タイ民間航空庁(CAAT)によると、アマデウスのシステムに関連する同様の事案はアジア各地で確認された。日本航空(JAL)、全日本空輸(ANA)、韓国のアシアナ航空、香港のキャセイパシフィック航空、マレーシア航空、シンガポール航空でも影響が報告されている。 タイ国際航空は、「不正アクセスに使用された認証情報は無効化され、関連パスワードも全て再設定された」と説明。現時点で外部への情報流出は確認されておらず、影響を受けた可能性のある利用者には個別に連絡するとしている。
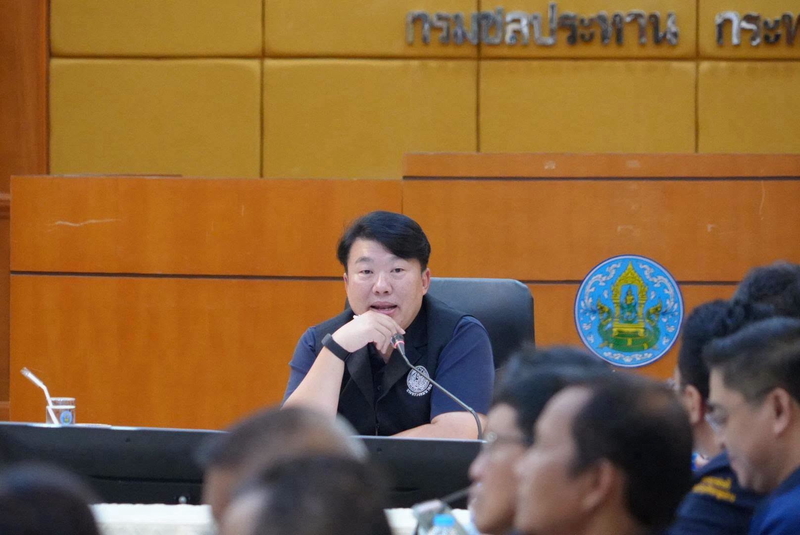
シリポン副運輸相 写真:ริพงศ์ อังคสกุลเกียรติ
関連記事


タイ・ムスリム姉妹
トピック

タイの祭り・祝日・記念日
-
バンコク・チャオプラヤー川でタイ王室御座船パレード 6日午後3時から
【タイ】バンコク・チャオプラヤー川で11月6日、タイ王室御座船パレード(Royal Barge Pr… -
バンコク都庁、11月17日から都内5会場でローイ・クラトン(灯籠流し)祭り開催
【タイ】バンコク都庁(BMA)は11月17~29日、都内5会場でローイ・クラトン祭りを開催する。会場… -
タイ国鉄、ダムの上を走る「水上列車」の予約受付開始 往復350バーツから
【タイ】タイ国鉄(SRT)は、中部ロッブリー県パーサック・チョンラシット・ダムで運行する季節限定の「…